目录
弱电网络安全系统日常管理:从检查登记到整改复核的完整流程
-
来源:建米软件
-
2026-08-27 17:13:04
-
-
阅读:
摘要:在弱电网络安全系统的日常管理中,很多团队容易陷入一个误区:把安全检查和网络维护当成临时突击工作,出了故障才紧急抢修,日常巡检往往只走形式不留痕迹。要把弱电网络安全系统真正落到实处,核心在于将日常检查、问题整改、责任落实与复核验收串联成一条连续的业务链条。无论是机房网络、综合布线、安防监控还是智能化子系统,只有明确“谁发起、记什么、谁处理、怎么复核”,才能避免责任推诿和安全隐患反复发生。
一、弱电网络安全检查由谁发起、记录什么
弱电网络安全系统的管理链条,通常由日常巡检、定期排查或运行异常来触发。现场人员不能只做口头汇报,而必须通过规范的登记动作将其转化为系统内的业务对象。
在实际业务中,弱电运维人员、机房管理员或现场安全员在巡检交换机、路由器、防火墙、监控存储及前端网络设备时,一旦发现配置异常、端口未授权开放、固件漏洞或物理链路老化,需要第一时间在系统中登记检查记录或录入隐患台账。登记内容应尽量客观明确,至少包含发生位置、涉及设备型号、异常现象描述、发现时间以及初步预估的风险等级,而不是简单写一句“网络故障”。
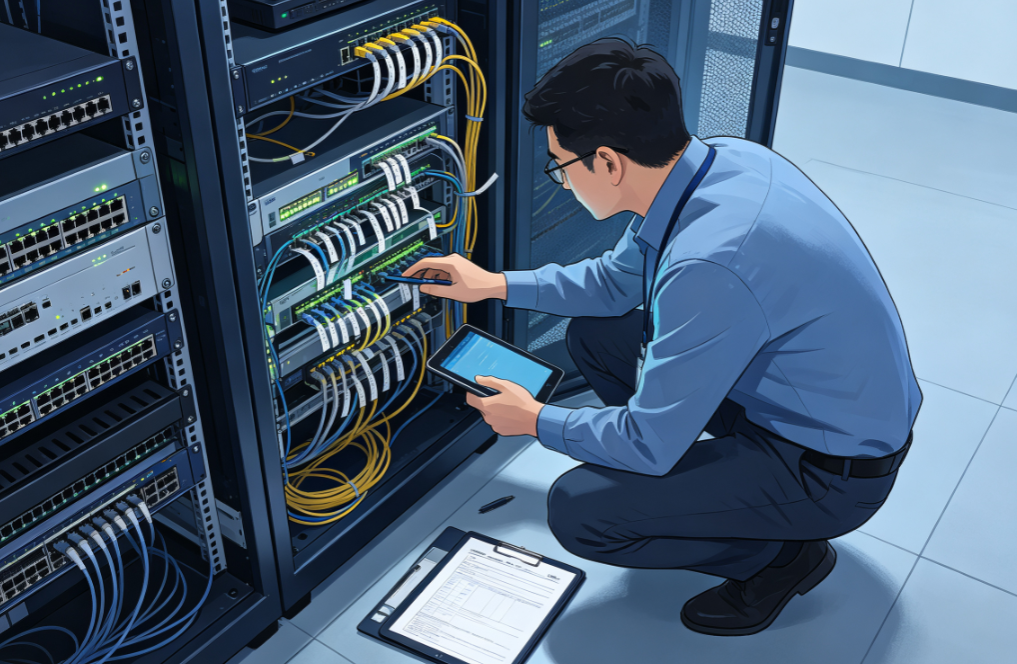
图:运维人员对弱电网络设备进行日常检查并登记相关运行状态。
在这一阶段,系统主要用于承载基础台账与登记表单,不应虚构“自动识别现场隐患”或“实时同步全网拓扑”等超出现实的能力。企业在选型或设计流程时,应验证软件能否支持按设备类型或区域灵活分类登记,保证检查记录的完整与真实。
二、问题整改中的责任人交接与过程记录
检查记录生成后,流程不能停留在发起人手中,必须进入责任分配与问题处置阶段。
项目负责人或网络技术主管在审核检查记录后,需要指定具体的责任人进行整改。责任人接收到任务后,需根据实际情况执行技术动作,例如修改弱电网络安全策略、隔离异常端口、打补丁或重新布线调试,并在系统中填写问题整改过程记录。如果整改涉及外部供应商或施工班组,责任人需在记录中补充现场交底要点及预计完成时间,确保责任链条不中断。
管理系统中在此环节的核心价值,是记录任务的分派时间、责任主体和执行进度,防止任务派发后石沉大海。但需要明确的是,系统本身无法自动替代人工完成技术整改或自动阻断现场违规操作,具体的整改质量依然取决于责任人的技术执行与现场管理规范。
三、如何确认完成并形成可追溯的验收资料
现场整改完成并不意味着该条业务链的结束,复核与归档是确保弱电网络安全闭环的最关键一步。
责任人提交整改完成申请后,发起人或指定的复核人员需前往现场或通过技术手段进行二次核验,确认网络安全隐患是否真正消除,并在系统中填报复核记录。复核内容需包含测试结果、复核时间与明确的验收结论。复核通过后,该笔隐患台账正式关闭,相关单据流转并沉淀为项目的验收资料,同步体现在项目看板的数据统计中,供后续运维审计或项目移交时随时查阅。
在实际管理中,部分工程企业会通过建米软件来规范这类弱电网络巡检、整改指派与复核验收的全流程记录,利用清晰的单据流转替代微信群发通知或纸质登记表,保证每个隐患的处理过程都有迹可查、责任到人。
四、业务链落地的关键判断与验证要点
梳理弱电网络安全系统的管理流程时,企业可以结合以下几个边界条件进行自我诊断和选型验证:
区分管理系统与专业防护工具: 项目管理层面的网络安全系统主要负责流程流转、单据归档与责任追溯,不能替代防火墙、杀毒软件等专业安全工具的底层防护功能。
验证单据流转的连续性: 选型时不要只看功能模块列表,建议拿一次真实的检查异常做测试,从登记、指派责任人、记录整改进度到最终复核归档走完整条链,验证各环节是否能够顺畅衔接并保留修改依据。
避免跳过复核环节: 如果系统允许责任人自行将问题标记为“已完成”而无需复核人确认,管理流程极易形同虚设,必须在流程配置中保留明确的复核关卡。
本文内容来自自互联网公开信息或用户自发贡献,该文观点仅代表作者本人,版权归原作者所有。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。若发现侵权或违规内容请联系电话4008352114或邮箱442699841@qq.com,核实后本网站将在24小时内删除侵权内容。
- 上一篇:弱电项目造价软件:要分清专业计算能力和项目管理记录的职责边界
- 下一篇:返回列表
更多新闻
预约免费体验 让管理无忧
微信咨询
添加专属销售顾问
扫码获取一对一服务
-
咨询热线
关注建米
-

订阅号
-
服务号
-
招聘号
- 友情链接:
- 土建预算软件的实用性分析
- 公路工程bim软件


-
行业解决方案
-
关于建米
-
公司介绍
- 建米软件成立于 2009 年,总部位于成都,是一家专注建筑工程施工领域的数字化软件企业。公司围绕施工企业的项目管理、协同办公、资源管理和经营管控需求,提供覆盖项目全生命周期的一体化管理系统,帮助工程企业提升协同效率、控制项目成本、降低经营风险。建米软件坚持自主研发,已服务全国 3000+ 家工程企业,持续助力施工行业实现数字化、精细化管理升级。
-
咨询热线 400-8352-114
-
关注建米
订阅号
服务号
招聘号 -
Copyright © 建米软件(成都泛普软件开发有限公司旗下品牌) 蜀ICP备19020475号-7